认证鉴权
目录
一、功能概述
二、登录说明
三、操作指南
四、常见问题
一、功能概述
认证鉴权是保障系统安全和数据隐私的关键机制。通过认证和鉴权,确保只有合法用户才能访问和修改数据,从而保护系统的完整性和安全性。本系统用户登录时,首先进行身份证证,通过验证用户提供的凭据(如用户名、密码等)来确认其身份合法性。身份认证通过后,鉴权机制随即启动,依据用户的角色权限信息,精确界定用户可访问的系统资源范围及可执行的操作,严格限制未经授权的访问和数据修改行为,从而有效保障系统数据的保密性、完整性和系统整体的安全性。
(一)认证鉴权机制概述
认证鉴权是确保系统安全的重要机制:
- 认证(Authentication): 验证用户/应用的身份
- 鉴权(Authorization): 控制用户/应用的访问权限
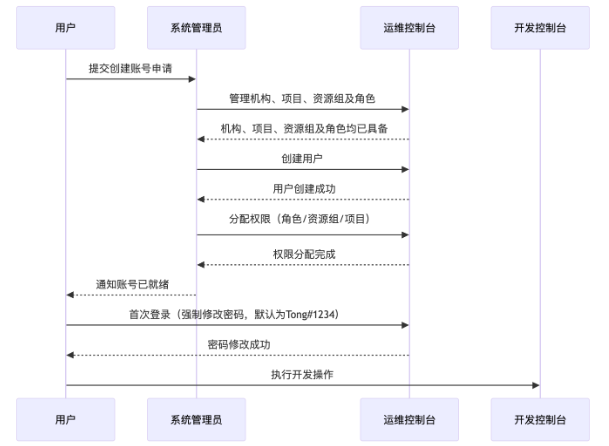
(二)授权流程说明
二、登录说明
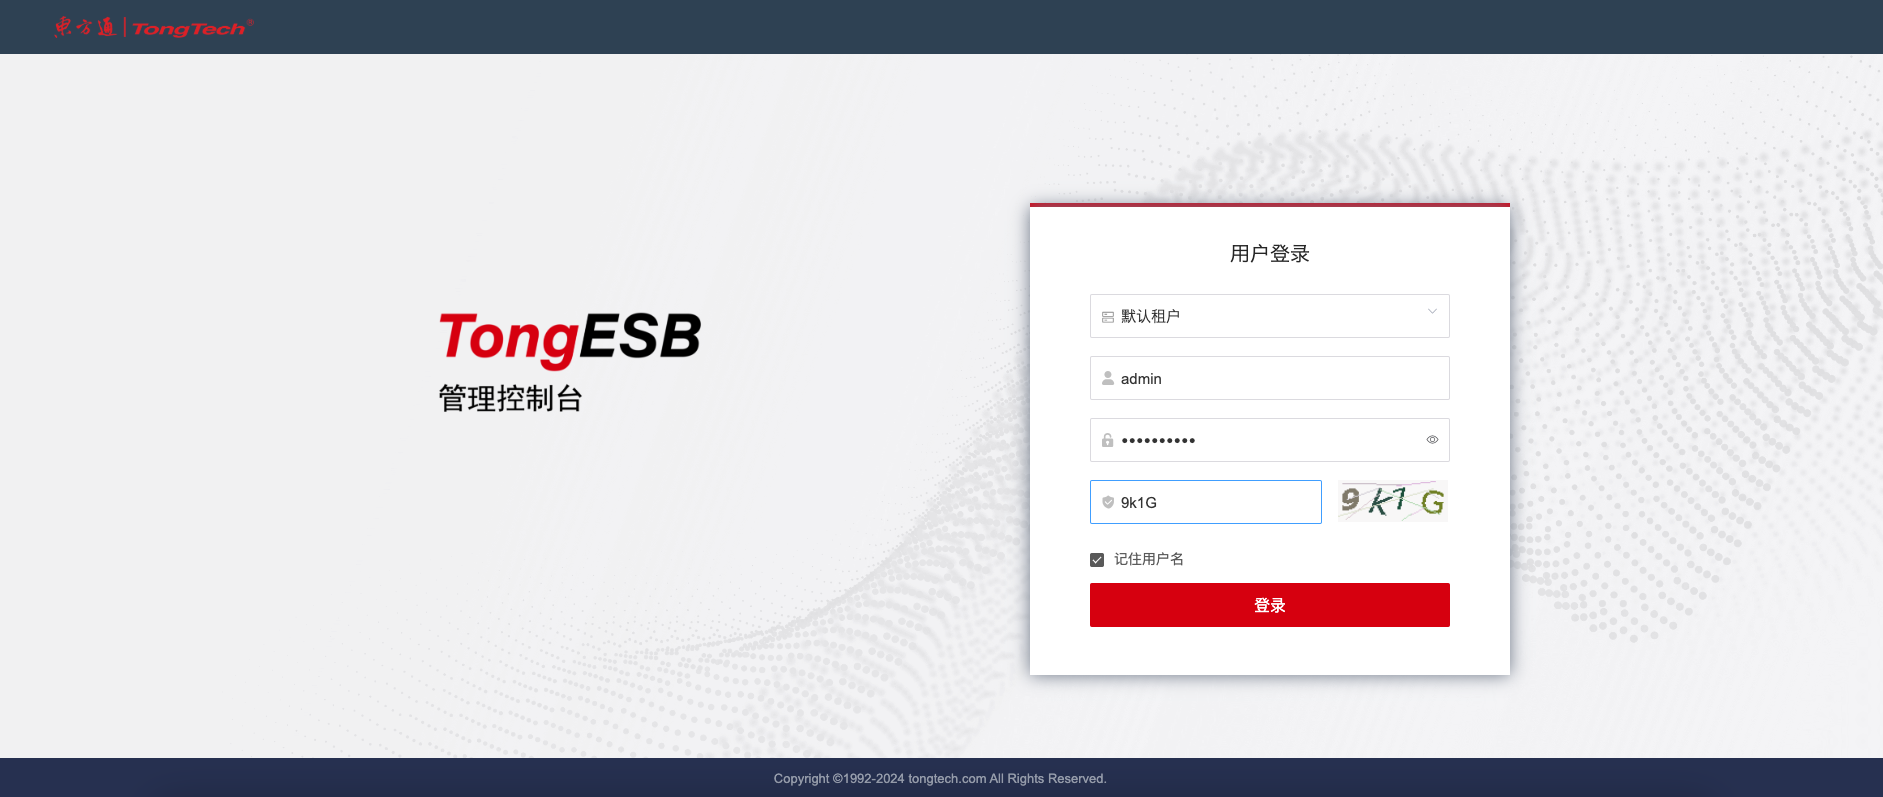
系统安装完成后,系统管理员admin的默认密码为:Tong#1234 登录界面如下所示:
三、操作指南
(一)机构管理
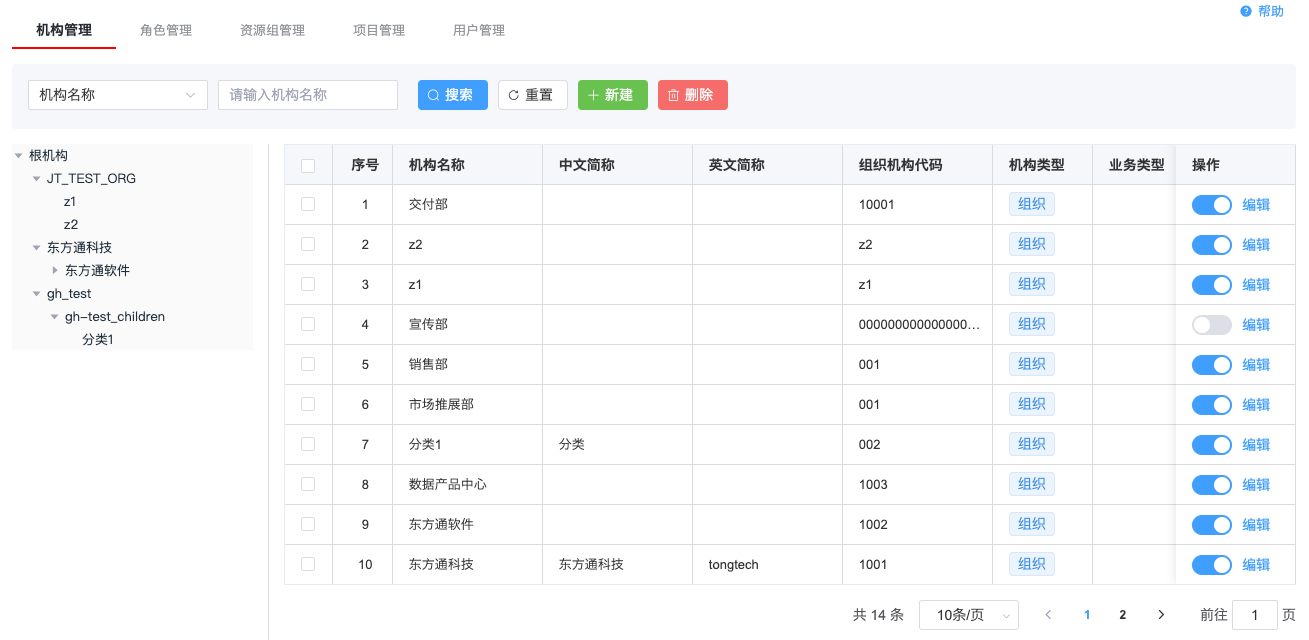
机构管理用于建立和维护企业的组织体系结构。通过树形结构展示机构间的父子关系,支持多级机构层级管理;支持多条件搜索和筛选,可以对机构进行新建、编辑、删除、查看。
拥有系统管理员和开发者角色的用户,可以执行机构管理的所有操作,其他管理员拥有只读权限。
- 新建:用户可通过机构列表上方的新建按钮和左侧机构树快捷菜单新建机构。
- 编辑:用户可修改机构信息,达到维护机构信息的目的。
- 删除:用户可删除不再需要的机构,保持机构树和机构列表的整洁。
- 启用/停用:用户可切换机构状态(启用状态的机构可关联用户)。
- 关键词搜索:支持根据机构名称、中文简称、英文简称、组织机构代码、机构类型、业务类型、机构状态、联系人、联系电话、所属区域、创建人、创建时间等对机构进行检索。
- 树形目录数据过滤:支持根据左侧树形机构目录树,对机构组进行过滤。
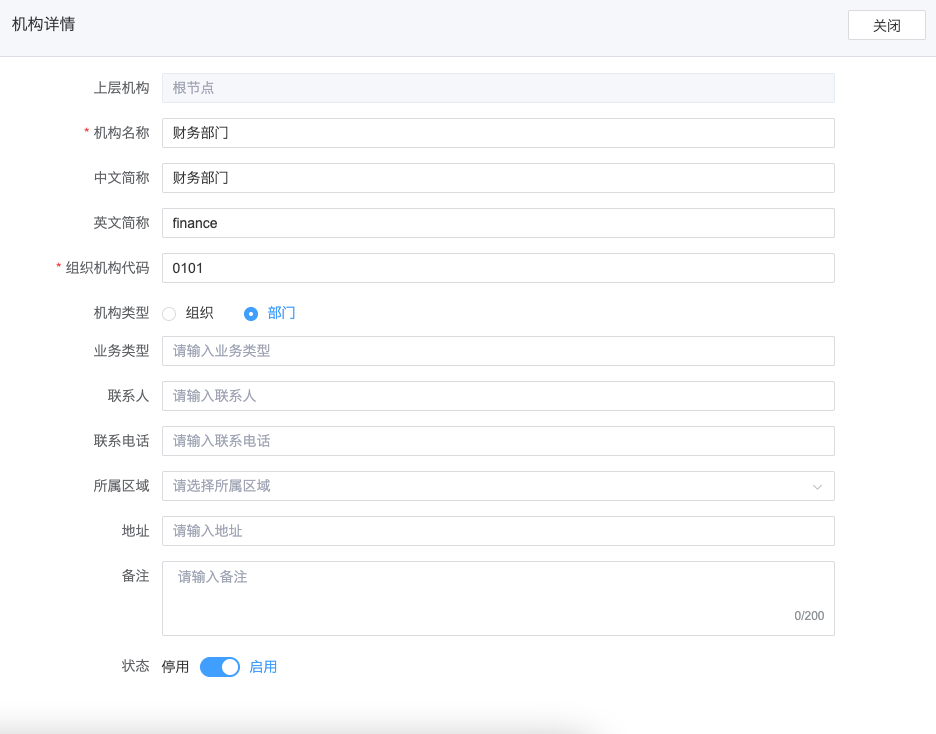
- 详情:支持用户通过点击列表上的机构名称,以弹窗形式查看机构详情。
(二)角色管理
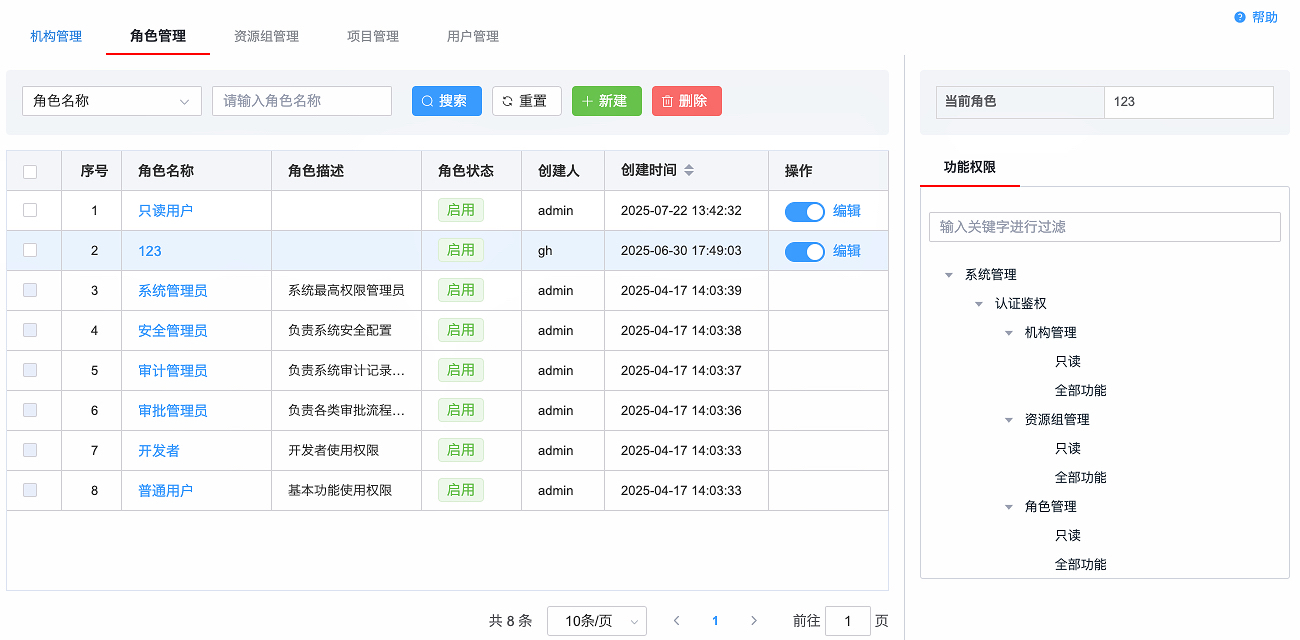
角色管理用于系统角色,拥有系统管理员角色的用户,可以进行角色管理。用户可以使用系统内置的角色进行权限管理,也可以创建新的角色进行自定义角色管理。
本系统采用“三元分立”的安全管理策略,将系统管理员、安全管理员和审计管理员三种角色分离,形成相互制衡的机制,以降低内部风险、防止权力滥用。此外,为方便用户快速使用系统,内置三个定制角色(审批管理员、开发者、普通用户)。因此,系统初始化后,默认6个内置角色,其中三元分立角色:系统管理员、安全管理员和审计管理员;业务角色:审批管理员、开发者和普通用户。
| 序号 | 角色名称 | 角色描述 |
|---|---|---|
| 1 | 系统管理员 | 系统最高权限管理员 |
| 2 | 安全管理员 | 负责系统安全配置与管理 |
| 3 | 审计管理员 | 负责系统审计相关管理 |
| 4 | 审批管理员 | 负责各类审批流程管理 |
| 5 | 开发者 | 拥有开发者专用权限 |
| 6 | 普通用户 | 仅具备基本功能使用权限 |
- 新建: 角色菜单提供了角色授权功能选项,用户可新建角色,为角色选择指定的功能权限。
- 编辑: 支持用户对角色进行编辑操作,方便对所选角色的基本信息和角色授权进行配置。
- 删除: 用户可删除不再需要的角色,保持角色列表的整洁。
- 启用/停用:用户可切换角色状态(启用状态的角色,可用于用户角色授权)。
- 关键词搜索:支持根据角色名称、角色描述、角色状态、创建时间、创建人等对机构进行检索。
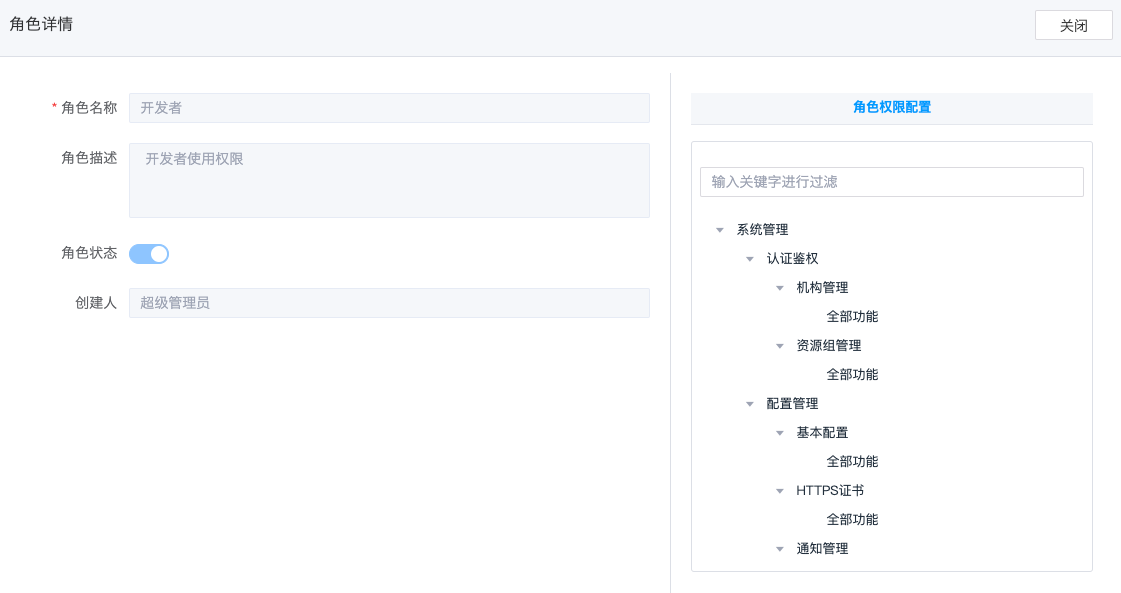
- 详情:支持用户通过点击列表上的角色名称,以弹窗形式查看角色可查看角色基础信息和当前角色已授权的功能列表。
(三)资源组管理
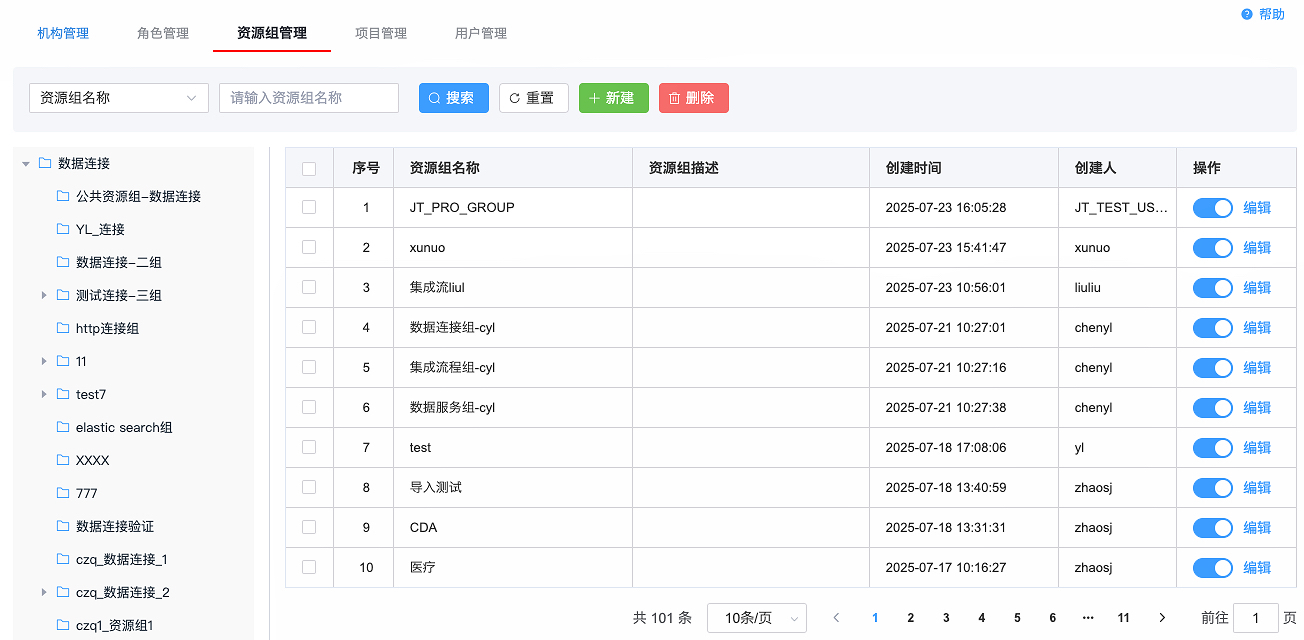
资源组管理用于对集成资源进行逻辑分组。提供默认资源分类(数据连接、流程集成、API集成、场景模板)和自定义资源组创建。支持多级资源组层级管理和状态控制,具备多字段搜索和树形过滤功能。支持新建、编辑、删除操作,是权限分配的重要基础。
拥有系统管理员和开发者权限的用户可在此分类基础上对资源组进行管理。普通用户对资源组拥有只读权权限。
- 新建: 提供资源组新建功能,为用户根据实际场景管理资源组分类。
- 编辑: 用户可编辑资源组的基本信息。
- 删除: 用户可删除不再需要的资源组,保持资源组列表的整洁。
- 启用/停用: 切换资源组状态(仅启用状态的资源组可用于用户授权)
- 关键词搜索:支持根据资源组名称、资源组描述、资源组状态、创建时间、创建人等对资源组进行检索。
- 树形目录数据过滤:支持根据左侧树形资源组目录树,对资源组进行过滤。
(四)项目管理
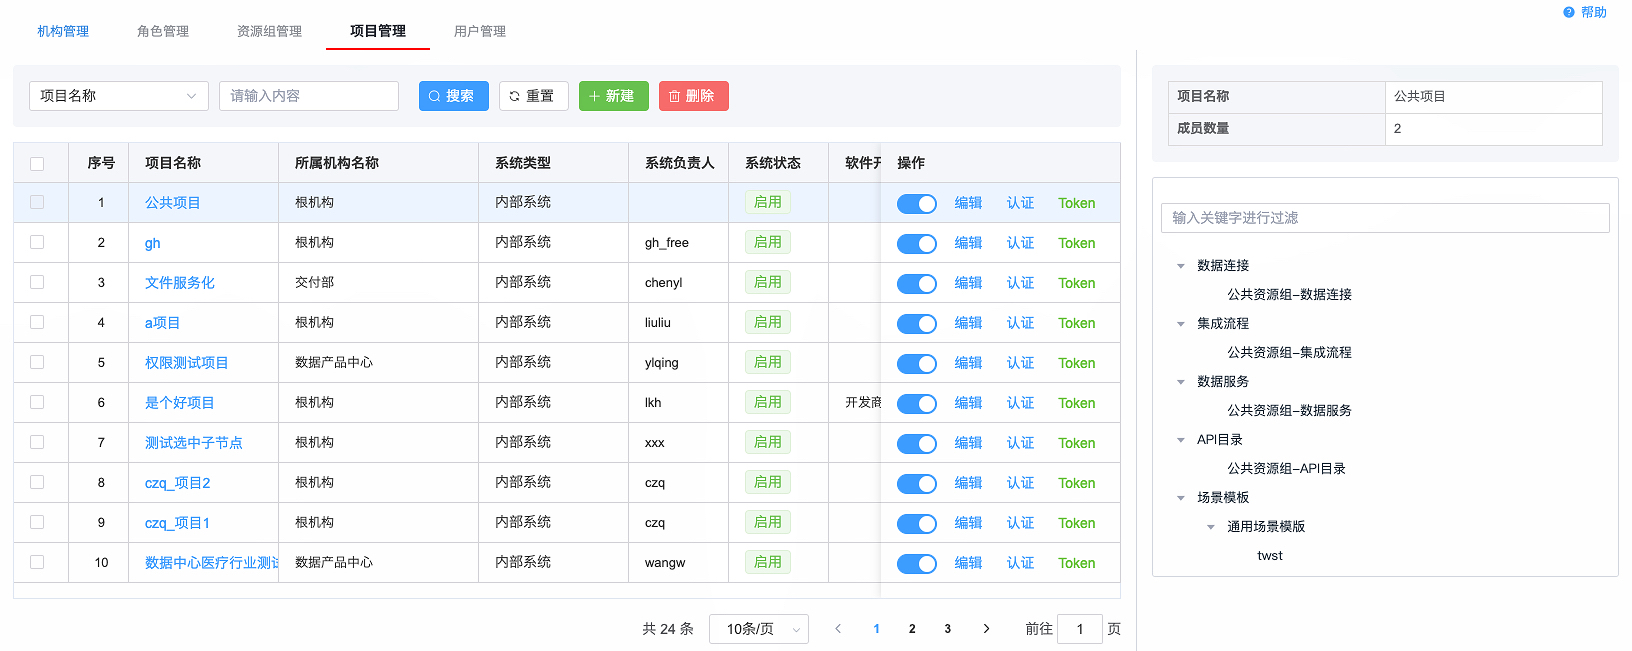
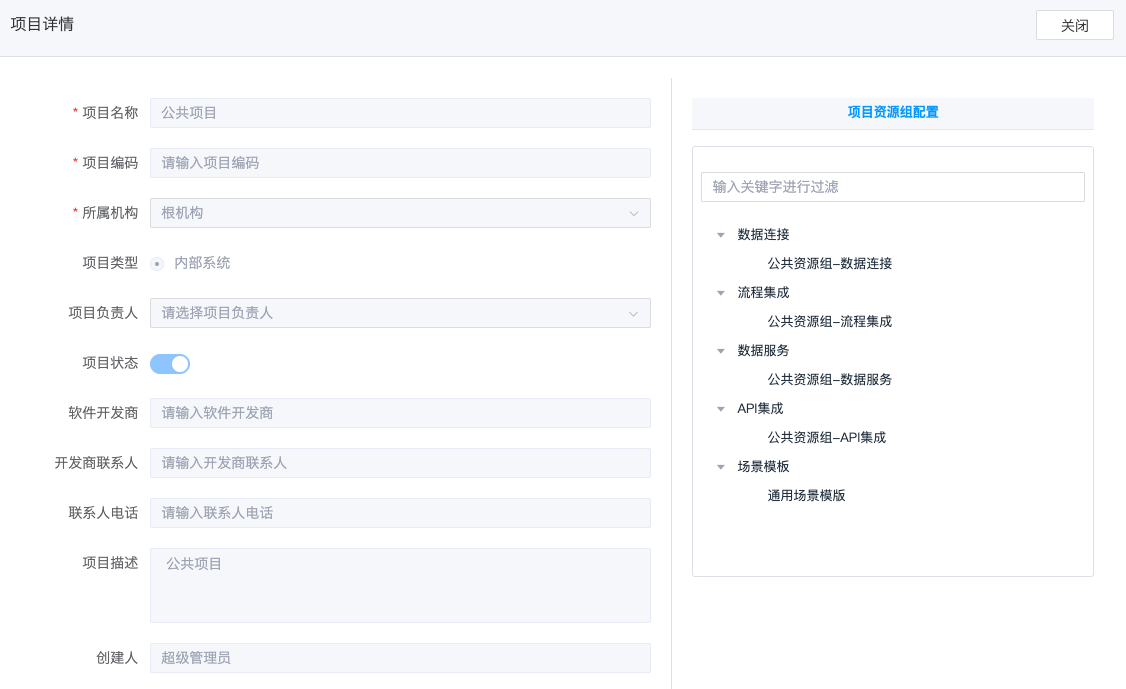
在TUS中,项目对应服务提供方的的实际业务系统,归属于服务提供方的某个业务部门;系统管理员创建项目,并授权用户使用;初始状态,TUS提供一个公共项目;新建用户默认拥有公共项目的使用权;在开发控制台中切换项目时,显示所选项目的资源。
- 查看详情:用户可查看项目基础信息和当前项目的资源组列表。
- 新建:提供新建项目功能,管理项目信息,支持为配置可操作的项目资源组。
- 编辑: 用户可对所选项目的信息进行修改。
- 查询认证信息: 用户可以查询当前项目的认证密钥。
- 生成密钥: 用户在项目认证信息查询页,生成新的密钥(认证方式:OAuth2 或 JWT)。
- 查看token信息:用户可以查询项目Token信息。
- 生成token码: 用户可在项目token信息查询页,获取新的token码。
- 删除: 用户可删除不再需要的项目,保持项目列表的整洁。
- 启用/停用: 用户可以对切换项目状态(启用状态的项目可用于用户授权)。
- 关键词搜索:支持根据项目名称、所属机构、项目负责人、项目状态、软件开发商、开发商联系人、联系人电话、创建时间、创建人等对项目进行检索。
- 详情:支持用户通过点击列表上的项目名称,以弹窗形式查看项目的基本信息和项目资源组配置情况。
(五)用户管理
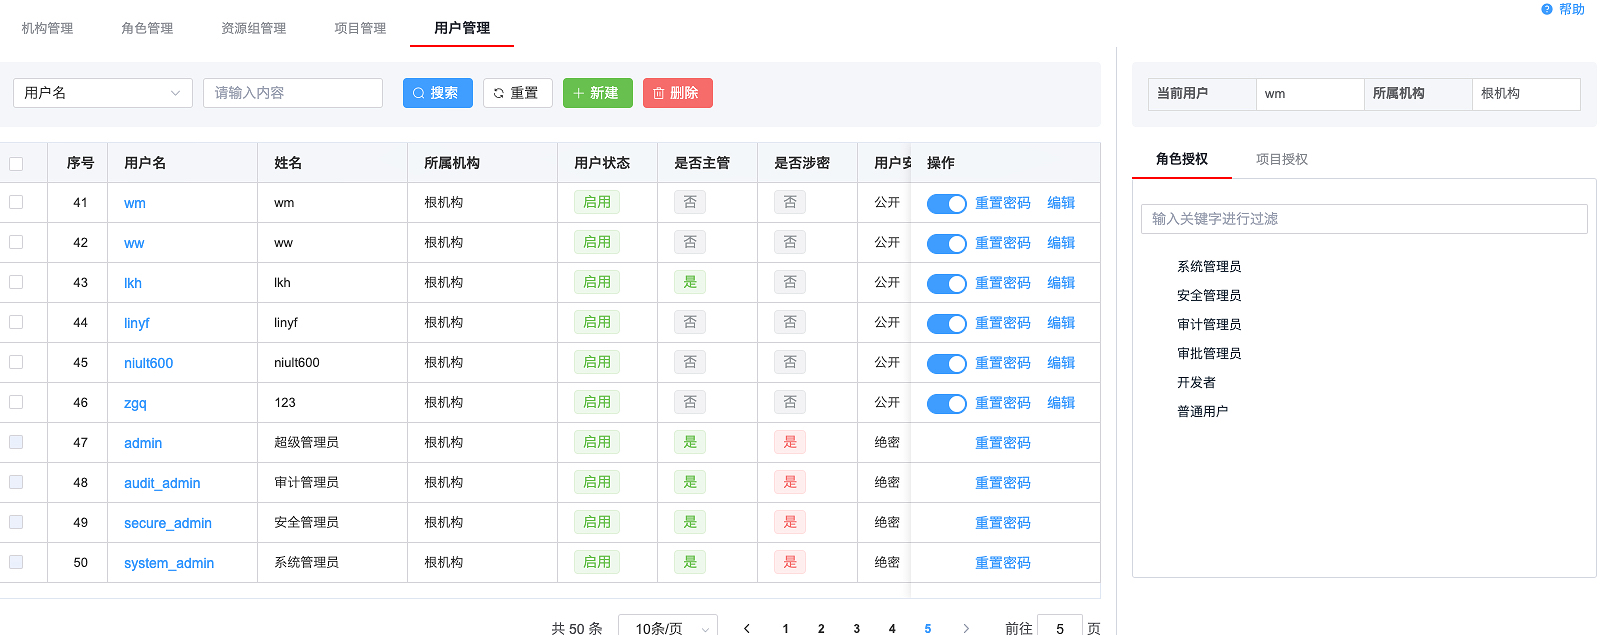
拥有系统管理员权限的用户可对用户管理,执行全部操作,包括新建用户、编辑用户、用用户进行权限分配、查看用户详情、重置用户密码、删除用户、启用/停用等。
- 新建:拥有用户管理权限角色的用户可新建用户,并对对用户进行授权管理(角色授权、项目授权)
- 角色授权:用户可给指定用户授权角色
- 项目授权:用户可给指定用户授权项目
- 编辑:支持编辑用户信息,修改用户的角色和项目授权。
- 重置密码:用户可将指定用户的密码重置为初始密码:Tong#1234
- 删除:用户可以删除或批量删除用户信息。
- 启用/停用:用户可切换指定用户的状态(启用状态的用户登录系统)。
- 关键词搜索:支持根据用户名、姓名、所属机、用户状态、联系电话、电子邮箱、角色名称、项目名称等对用户进行检索。
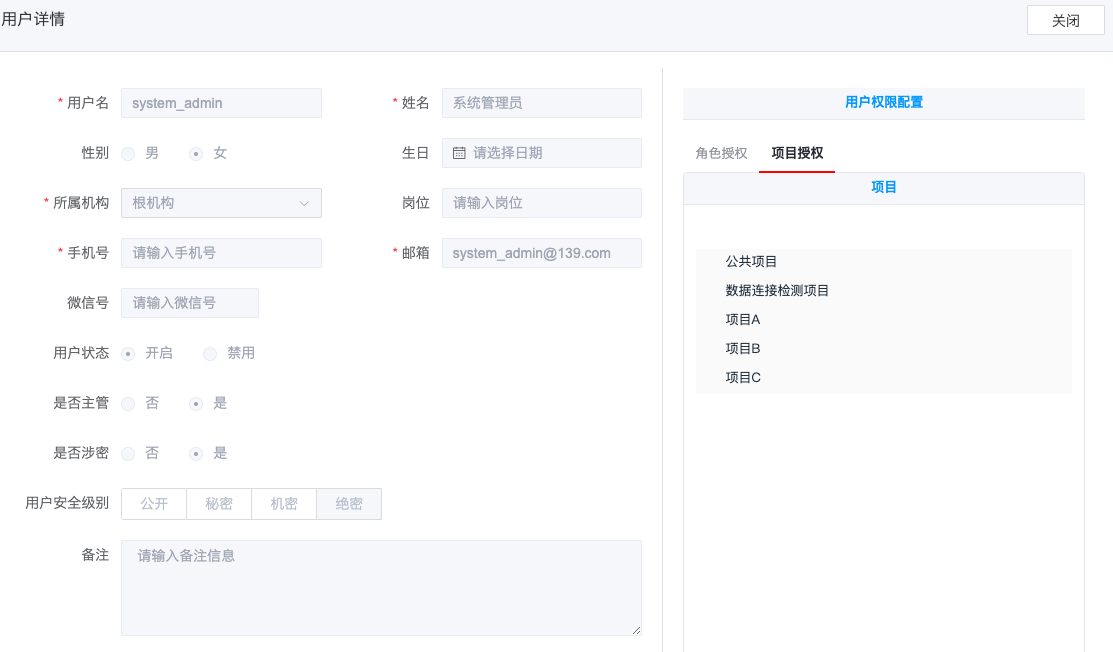
- 查看用户详情: 支持用户通过点击列表上的用户名称,以弹窗莆式查看用户基本配置信息,用户已有权限配置(角色授权、项目授权)
四、常见问题
Q1: 什么是认证鉴权?
认证鉴权是确保系统安全的重要机制,包含两个核心部分:
- 认证(Authentication):验证用户/应用的身份
- 鉴权(Authorization):控制用户/应用的访问权限
Q2: 如何创建新机构?
创建新机构有两种方式:
- 在现有机构节点上选择"新建"创建下级机构
- 点击右侧表格上方的"新建"按钮 注意:需填写完整的机构信息,包括名称、编码等必填字段
Q3: 为什么无法删除资源组?
可能原因包括:
- 存在子资源组
- 有关联的资源
- 有授权的用户/应用系统
- 没有删除权限 解决方案:先解除所有关联关系再删除
Q4: 如何给角色分配权限?
分步操作:
- 选择需要配置的角色
- 切换到"功能授权"或"操作授权"标签页
- 在左侧功能树中勾选需要授权的项目
- 点击中间的">"按钮添加到右侧
- 点击"保存"完成配置
Q5: 用户被锁定怎么办?
管理员可执行以下操作:
- 在用户列表中找到被锁定的用户
- 点击状态开关解除锁定
- 建议同时重置密码 如果是密码错误导致锁定,系统会在30分钟后自动解锁
Q6: 如何选择应用认证方式?
选择建议:
- OAuth2适合:需要高安全性、有用户登录场景、支持多终端
- JWT适合:简单的系统间调用、无用户登录场景、追求轻量级实现
Q7: 修改角色权限会影响什么?
影响范围:
- 立即生效:所有拥有该角色的用户权限都会更新
- 仅影响该角色的权限,不影响其他角色 建议在非业务高峰期进行权限变更
Q8: 如何处理离职用户?
标准操作流程:
- 解除所有角色关联
- 解除所有资源组关联
- 解除所有应用系统关联
- 保留用户记录但设置为禁用状态
- 记录操作日志备查
Q9: 如何保护应用密钥安全?
安全建议:
- 定期更换密钥(建议每3个月)
- 密钥存储加密
- 传输使用HTTPS
- 设置IP白名单
- 记录异常访问日志
Q10: 为什么无法删除机构?
常见原因:
- 该机构下存在子机构
- 该机构下关联有用户
- 该机构被其他业务数据引用 解决方案:
- 先删除或转移下级机构
- 处理机构下的用户归属
- 检查并解除业务关联